메모智 유머사진 환영합니다, 손님!    메모지 | 회원가입 | 로그인
검색도움말 메모지 검색
  재미 • 메모智.COM 설치   •   메모智 홈   •   바깥고리   •   전체 메모智 목록   •   회원가입   •   로그인   •   도움말   •  
  메모智 분류 - 웹해킹
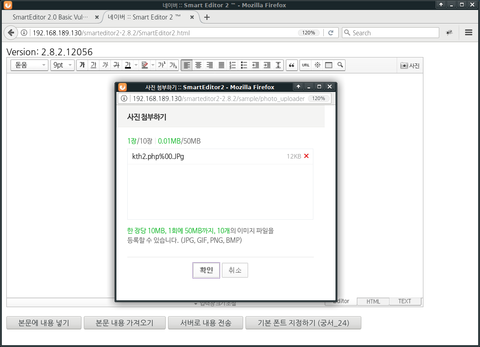
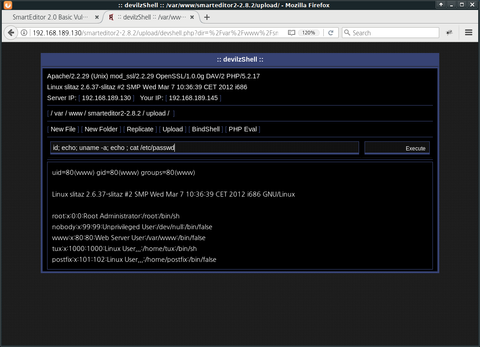
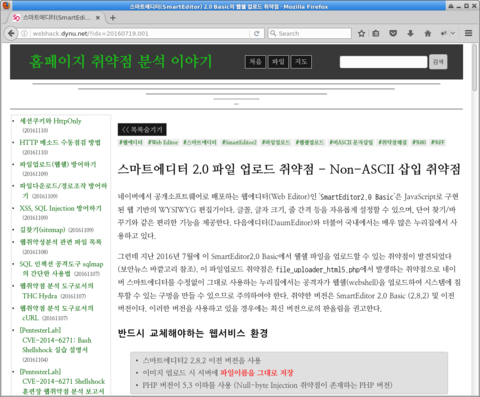
20170827-001-01-webeditor-SE2-home.png20170827-001-06-webeditor-SE2-img-null-injection.png20170827-001-10-webeditor-SE2-devshell-exec.png
WH-WebEditor-SE2: 네이버 SmartEditor2 + PHP 5.3 이하 조합의 취약점
Non-ASCII 문자를 삽입할 경우에 Null Byte(%00)를 삽입하는 것과 동일한 현상이 벌어진다. 확장자 검증을 우회하여 PHP 파일 업로드가 가능해질 수 있음.
| 공개 | 댓글: 0 | 첨부파일: 3 | 등록자: jinsuk | 등록일: |  
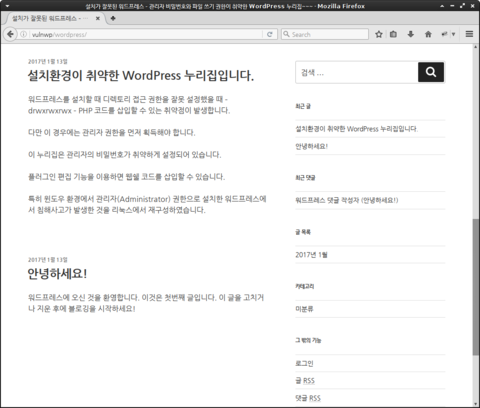
20170110-001-01-WH-IllInst-wordpress-homepage.png20170110-001-02-WH-IllInst-wordpress-homepage-articles.png
WH-IllInst-WordPress 워드프레스 웹해킹훈련장
WordPress 관리자 비밀번호가 취약한 경우에 웹서버 침투가 가능한 취약점 실습장. 소개자료: http://webhack.dynu.net/?idx=20170110.001 실습자료: http://webhack.dynu.net/?idx=20170110.002
| 공개 | 댓글: 0 | 첨부파일: 2 | 등록자: jinsuk | 등록일: |  
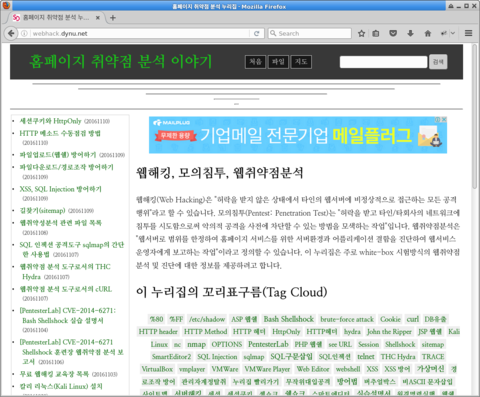
webhack.dynu.net-capture.pngwebhack.dynu.net-smarteditor-vuln.png
홈페이지 취약점 점검 관련 사이트 - webhack.dynu.net
웹 해킹 또는 웹 취약성 분석과 관련된 정보들을 제공해준다.
| 공개 | 댓글: 0 | 첨부파일: 2 | 등록자: jinsuk | 등록일: |  
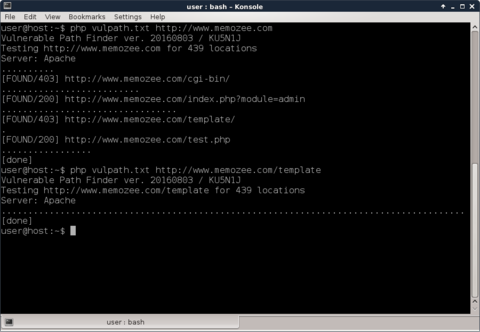
vulpath-finder-snapshot.png
PHP로 간단하게 만든 취약점경로탐색기 (20160803 버전)
리눅스에서 사용가능합니다. php와 PHP용 curl 라이브러리가 설치되어 있어야 작동합니다. $ sudo apt-get install php php-curl 사용법 1. 첨부파일 vulpath.txt를 다운로드 받습니다. 2. DOCUMENT_ROOT: $ php ...
| 공개 | 댓글: 1 | 첨부파일: 3 | 등록자: jinsuk | 등록일: |  
wh-account-02.png
[WH-account-02] 웹 취약점 훈련장 - 회원정보 갱신 헛점을 이용한 관리자 권한 획득
wh-account-02.tgz를 다운로드 $ cd public_html/ $ tar xzvf ~/Downloads/wh-account-02.tgz $ cd wh-account-02/ $ chmod 777 files/ userInfo/ $ sudo chown www-data...
| 공개 | 댓글: 0 | 첨부파일: 2 | 등록자: jinsuk | 등록일: |  
wh-account-01-1.pngwh-account-01-2.png
[WH-account-01] 웹 취약점 훈련장 - 계정생성 헛점을 이용한 관리자 권한 상승
wh-account-01.tgz를 다운로드 $ cd public_html/ $ tar xzvf ~/Downloads/wh-account-01.tgz $ cd wh-account-01/ $ chmod 777 files/ userInfo/ 웹 브라우저로 http://127....
| 공개 | 댓글: 0 | 첨부파일: 3 | 등록자: jinsuk | 등록일: |  
wh-imgshell-02.png
[WH-ImgShell-02] 웹 취약점 훈련장 - PHP 웹쉘 업로드: 저장위치 찾아내기
wh-imgshell-02.tgz를 다운로드 $ cd public_html/ $ tar xzvf ~/Downloads/wh-imgshell-02.tgz $ cd wh-imgshell-02/ $ chmod 777 upinfo/ userFiles/ 웹 브라우저로 http:/...
| 공개 | 댓글: 0 | 첨부파일: 2 | 등록자: jinsuk | 등록일: |  
wh-imgshell-01.png
[WH-ImgShell-01] 웹 취약점 훈련장 - PHP 웹쉘 업로드
wh-imgshell-01.tgz를 다운로드 $ cd public_html/ $ tar xzvf ~/Downloads/wh-imgshell-01.tgz $ cd wh-imgshell-01/ $ chmod 777 upinfo/ userImages/ 웹 브라우저로 http:...
| 공개 | 댓글: 0 | 첨부파일: 2 | 등록자: jinsuk | 등록일: |  
wh-comminj-01-sc.png
[WH-CommInj-01] 웹 취약점 훈련장 - 원격OS명령어삽입 취약점
wh-comminj-01.tgz를 다운로드 $ cd public_html/ $ tar xzvf ~/Downloads/wh-comminj-01.tgz 웹 브라우저로 http://127.0.0.1/~user/wh-comminj-01/ 접속
| 공개 | 댓글: 1 | 첨부파일: 2 | 등록자: jinsuk | 등록일: |  
wh-deface-01-sc.png
[WH-DEFACE-01] 웹 취약점 훈련장 - 홈페이지 위변조
wh-deface-01.tgz를 다운로드 $ cd public_html/ $ tar xzvf ~/Downloads/wh-deface-01.tgz $ chmod 777 wh-deface01/data_dir 웹 브라우저로 http://127.0.0.1/~user/wh-def...
| 공개 | 댓글: 0 | 첨부파일: 2 | 등록자: jinsuk | 등록일: |  
현재 검색결과내 꼬리표 모음 # • #Non-ASCII삽입 • #SmartEditor2 • #WH-CommInj-01 • #WH-DEFACE-01 • #Web Editor정보보안 • #WordPress • #deface • #defacement • #경로탐색 • #계정생성 • #관리자 • #권한인증 • #널문자삽입 • #누리집 • #비밀번호 • #스마트에디터 • #워드프레스 • #원격명령어실행 • #웹쉘 • #웹에디터 • #웹취약성분석 • #웹취약점 • #웹해킹 • #웹해킹훈련장 • #위변조 • #정보보안 • #취약점 • #취약점경로 • #취약점경로탐색 • #취약점분석 • #취약점점검 • #취약한 비밀번호 • #파일업로드 • #해킹교육 • #홈페이지 취약점 • #홈페이지 취약점 점검 • #홈페이지위변조 • #훈련장 •
메모智 열람: 1 / 2 (총 12 건)  [다음>1]      


drupal hit counter

Site Stat
검색
Custom Search
모든 지식은 개인의 소유입니다.
그 외의 다른 내용은 Copyright © since 2010, 메모智.com이 가집니다.
메모지 • 사용시 주의사항 • 연락처 • powered by 크리스탈